Un aeropuerto anuncia treinta minutos de conexión gratis. La cafetería tiene una red con el mismo nombre que aparece en un cartel junto a la caja. En la universidad, el teléfono recuerda una red que usaste meses atrás y se conecta sin pedir nada. Ninguna de esas situaciones parece especialmente peligrosa; de hecho, forman parte de una rutina bastante normal.
La percepción del Wi-Fi público, sin embargo, suele irse a uno de dos extremos. Hay quien lo trata como si cualquier conexión abierta permitiera leer de inmediato todo lo que hace en Internet. Otros asumen que, si la red tiene contraseña o muestra una página de bienvenida, entonces ya es confiable. Las dos ideas simplifican demasiado lo que ocurre.
Hoy gran parte del tráfico web viaja cifrado mediante HTTPS, lo que reduce mucho el riesgo de que otra persona en la misma red pueda leer directamente el contenido de una sesión. La Comisión Federal de Comercio de Estados Unidos explica que, por el uso extendido del cifrado, conectarse a una red Wi-Fi pública suele ser seguro. Eso no vuelve irrelevante la red: todavía importa a cuál te conectas, qué sitio visitas, qué advertencias aparecen y qué tipo de tarea vas a realizar.
Antes de abrir el correo, hacer una compra o entrar a una plataforma de trabajo, vale la pena separar dos preguntas que suelen mezclarse: “¿la red es realmente la que creo?” y “¿la conexión con el sitio que estoy usando está protegida?”. Responder una no resuelve automáticamente la otra.
Esa distinción permite usar el Wi-Fi público con más criterio, sin convertir cada conexión en una emergencia ni actuar como si todas fueran equivalentes.
El primer riesgo aparece antes de que empieces a navegar
Una red llamada Aeropuerto_Free_WiFi puede pertenecer al aeropuerto. También podría haber sido creada por otra persona que eligió un nombre convincente.
El nombre de una red Wi-Fi, conocido como SSID, no funciona como una prueba de identidad. Si hay varias opciones parecidas —por ejemplo, Hotel_Guest, HotelGuest_Free y Hotel_Guests— no conviene escoger la que “parece más lógica”. La CISA recomienda confirmar con el establecimiento el nombre y, cuando corresponda, la contraseña de la red pública antes de conectarse.
Ese paso parece trivial, pero cambia el punto de partida. Si una cafetería muestra el nombre exacto de la red en el menú o el personal puede confirmarlo, ya no estás decidiendo solo por apariencia.
Una contraseña compartida tampoco convierte automáticamente una red en privada. En hoteles, coworkings o eventos, muchas personas pueden recibir la misma clave. Y una página de bienvenida para aceptar condiciones o escribir un número de habitación solo administra el acceso; no certifica todo lo que hagas después.
Otro detalle suele pasar inadvertido: el dispositivo puede recordar redes utilizadas anteriormente. Android, por ejemplo, guarda las redes a las que te conectas y puede volver a conectarse cuando están disponibles. Esa comodidad tiene una consecuencia práctica: conviene revisar las redes guardadas que ya no utilizas y evitar conexiones automáticas cuando no las necesitas.
En un viaje, una opción sencilla es mantener los datos móviles para tareas especialmente sensibles y usar el Wi-Fi público para actividades menos críticas. Compartir la conexión del teléfono mediante un punto de acceso personal también puede ser útil cuando tienes cobertura y tu plan lo permite. No siempre es necesario hacerlo, pero tener una alternativa evita aceptar cualquier red solo porque necesitas Internet en ese momento.
Lo que hagas después de conectarte importa más que el simple hecho de estar en una red pública
Hace años, gran parte de la Web enviaba información sin cifrar. En una red compartida, eso podía exponer datos con mucha más facilidad. El panorama cambió porque HTTPS se volvió habitual.
Cuando visitas un sitio mediante HTTPS, la comunicación entre tu navegador y ese sitio está cifrada. Alguien que comparta la red no debería poder leer de forma directa el contenido de esa conexión como si estuviera viendo la misma pantalla. La FTC destaca precisamente este cambio al explicar por qué el uso moderno de Wi-Fi público suele ser más seguro que en los primeros años de los hotspots.
La palabra importante aquí es “conexión”. HTTPS protege el trayecto entre tu dispositivo y el sitio, pero no garantiza que el sitio sea legítimo. Una página falsa de inicio de sesión puede usar HTTPS y seguir siendo una estafa. El cifrado impediría que terceros lean fácilmente lo que envías durante el trayecto, pero el operador de la página falsa recibiría los datos porque tú se los entregaste.
Por eso la barra de direcciones sigue siendo relevante. Si una red pública abre inesperadamente una página que imita a Google, Microsoft, tu banco o tu universidad y te pide credenciales, no asumas que forma parte normal de la conexión. Revisa el dominio antes de introducir información. En nuestro artículo sobre cómo saber si un sitio web es confiable antes de usarlo explicamos cómo leer esas señales sin depender únicamente del candado.
El phishing tampoco desaparece porque estés usando una red conocida. Un mensaje puede llegar por correo, SMS o una aplicación y enviarte a una página falsa independientemente de si estás conectado desde casa, una cafetería o datos móviles. La red es solo una parte del contexto. Los criterios para reconocer mensajes y páginas de phishing siguen siendo los mismos.
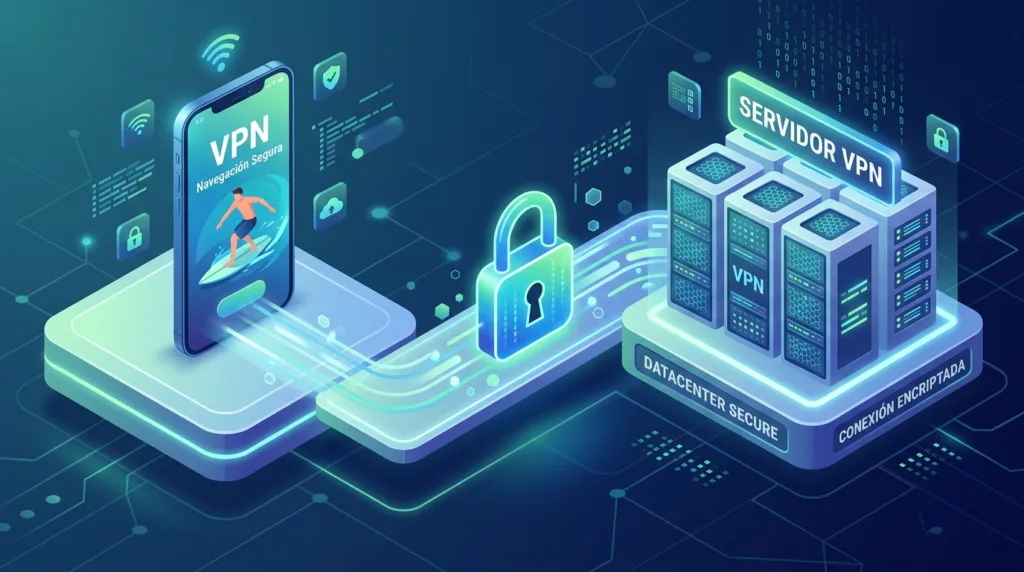
Las tareas sensibles merecen más cuidado que leer noticias o consultar un mapa. Si tienes una alternativa confiable —datos móviles, una red corporativa conocida o una VPN administrada por tu organización— puede ser razonable usarla. Una VPN cifra el tráfico hasta su servidor, pero no corrige contraseñas reutilizadas ni evita que entregues datos a una página falsa; además, obliga a confiar en su proveedor.
En la práctica, unas pocas decisiones cubren gran parte del riesgo cotidiano:
- confirma el nombre de la red con el establecimiento cuando haya dudas;
- presta atención a advertencias del navegador y al dominio del sitio;
- mantén el sistema, el navegador y las aplicaciones actualizados;
- evita compartir archivos o habilitar funciones de descubrimiento local si no las necesitas.
La lista es corta porque el objetivo no es convertir una conexión de quince minutos en una auditoría técnica.
Una red “abierta” no significa lo mismo que una conexión “sin protección”
Es fácil confundir los niveles.
Una red puede no pedir contraseña para conectarte y, aun así, la página que visitas puede utilizar HTTPS y cifrar el contenido entre tu navegador y el servidor. Del mismo modo, una red con contraseña puede llevarte a un sitio fraudulento que también utiliza HTTPS. La seguridad real depende de varias capas que no deben mezclarse.
Las recomendaciones antiguas eran más severas porque gran parte del tráfico web viajaba sin cifrar. La FTC señala que la situación moderna cambió con la adopción generalizada de HTTPS. Aun así, en una laptop no querrás que una red pública active el mismo uso compartido de archivos o descubrimiento de dispositivos que tu red doméstica; revisa ese tipo de configuración cuando el sistema la ofrezca.
Vale la pena desactivar la conexión automática a redes abiertas si tu dispositivo la ofrece. No necesitas que el teléfono o la computadora decidan por su cuenta conectarse a cualquier hotspot disponible mientras caminas por un centro comercial o esperas en una terminal.
Las actualizaciones forman parte de esta conversación aunque no tengan relación directa con el nombre de la red. Sistemas operativos, navegadores y aplicaciones corrigen vulnerabilidades con el tiempo. Un equipo sin actualizar puede cargar consigo problemas que ninguna precaución sobre Wi-Fi resolverá. La FTC recomienda mantener actualizados el sistema, el navegador y las aplicaciones, y activar actualizaciones automáticas cuando sea posible.
Lo mismo ocurre con las cuentas. Una contraseña única y la autenticación en dos pasos siguen protegiendo el acceso incluso fuera del contexto del Wi-Fi. La seguridad cotidiana funciona mejor cuando no depende de una sola barrera.
Hay momentos en los que desconectarse es la decisión más simple
Supón que estás en un hotel y la red desaparece durante unos minutos. Cuando vuelve, aparece otra con un nombre casi idéntico. Al conectarte, el navegador muestra una advertencia de certificado que nunca habías visto y después una página te pide volver a introducir la contraseña del correo.
No necesitas descubrir exactamente qué está ocurriendo para tomar una buena decisión.
Desconecta el Wi-Fi. Usa datos móviles si están disponibles, confirma con el hotel cuál es la red correcta y entra a tus servicios desde sus aplicaciones o direcciones habituales. Si escribiste una contraseña en una página dudosa, cámbiala desde una conexión y un sitio que reconozcas, y revisa la actividad reciente de la cuenta.
El mismo criterio sirve para situaciones menos dramáticas. Si una red se comporta de manera extraña, redirige constantemente a páginas desconocidas o genera advertencias de seguridad, no hay premio por insistir. A veces la mejor solución técnica es dejar de usar esa conexión.
Al terminar, puedes pedir al dispositivo que olvide la red si no tienes intención de volver. Así reduces la posibilidad de que se conecte automáticamente más adelante a un punto de acceso con el mismo nombre.
El Wi-Fi público no necesita tratarse como territorio prohibido. Tampoco merece confianza automática porque sea gratuito, tenga el nombre de un hotel o incluya una contraseña escrita en la pared.
La diferencia práctica aparece en algo bastante menos llamativo: saber a qué red te conectaste, mirar dónde estás escribiendo tus datos y reconocer cuándo una conexión dejó de merecer el beneficio de la duda.
Martin Rojas es especialista en tecnología y trabaja con herramientas digitales, computadoras, Internet y software desde hace muchos años. A lo largo de su trayectoria ha realizado cursos de actualización y desarrollado experiencia práctica con diferentes plataformas, sistemas y soluciones digitales. En Skydutz, transforma ese conocimiento técnico en explicaciones claras para estudiantes, profesionales y personas que quieren entender mejor la tecnología que utilizan todos los días.