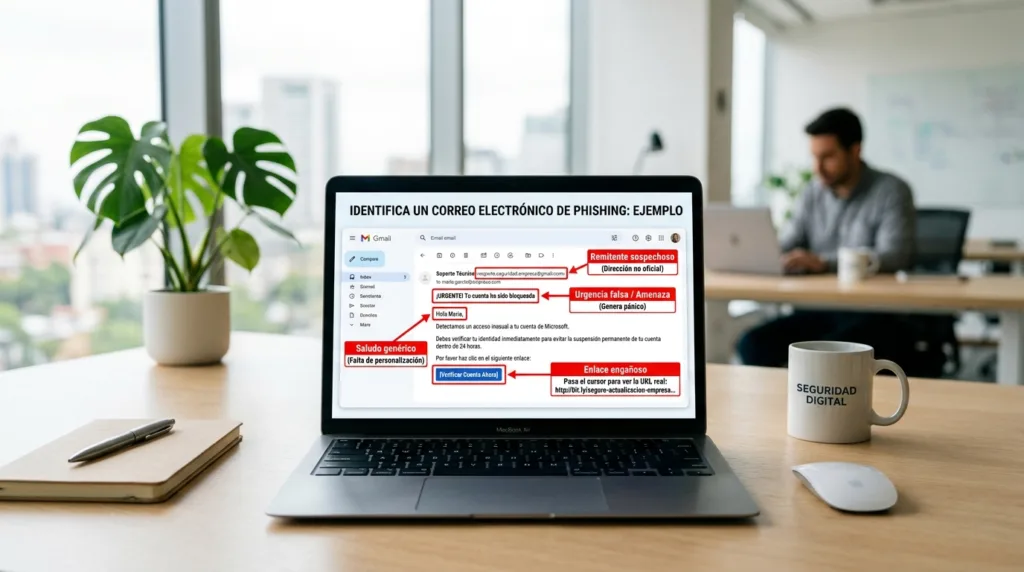
El phishing suele funcionar mejor cuando consigue que una persona deje de mirar con calma. Un mensaje llega en un momento incómodo, parece venir de alguien conocido y coloca una tarea delante de ti: revisar un pago, confirmar una cuenta, abrir un documento o corregir un problema de seguridad. La trampa no siempre está en una falta de ortografía ni en un diseño torpe. Muchas veces está en la presión para actuar antes de comprobar.
Conviene entenderlo como una secuencia. Primero aparece un mensaje. Después llega una petición. Luego existe un punto donde tienes que hacer algo: tocar un enlace, abrir un archivo, escanear un código, responder con información o iniciar sesión. Ese punto de acción es donde una pausa breve puede cambiar el resultado.
Google describe el phishing como un intento de obtener información personal o acceso a cuentas mediante correos, mensajes, anuncios o sitios engañosos que se parecen a servicios conocidos. Microsoft añade que puede llegar por correo electrónico, SMS, redes sociales o mensajes directos. El formato cambia; la intención suele ser parecida.
El mensaje que parece normal hasta que te pide algo
Un lunes por la mañana recibes un correo que parece provenir de tu universidad:
Tu cuenta será suspendida hoy. Verifica tus datos antes de las 13:00.
El logotipo está bien colocado. El nombre de la institución aparece en el remitente. El texto no tiene errores evidentes. Incluso el color del botón se parece al de la página que usas normalmente.
Nada de eso confirma que el mensaje sea auténtico.
La urgencia merece atención porque reduce el tiempo que dedicas a comprobar. CISA identifica el lenguaje alarmante o emocional como una señal frecuente de phishing, y Microsoft advierte sobre mensajes que exigen hacer clic, llamar o abrir un archivo de inmediato para evitar una penalización.
Ahora mira el remitente con más detalle. El nombre visible puede decir Universidad, mientras que la dirección real termina en un dominio extraño. Lo mismo ocurre con el enlace: el botón puede mostrar Verificar cuenta, aunque la dirección real conduzca a otro sitio. En una computadora, pasar el cursor sobre el vínculo permite ver el destino antes de abrirlo en muchos clientes de correo.
Una señal aislada puede tener una explicación legítima. Una empresa real puede escribir con urgencia y un compañero puede enviarte un archivo inesperado. La sospecha aumenta cuando varias cosas coinciden: prisa, petición de datos, dominio extraño, adjunto no solicitado o una acción que no esperabas realizar.
El contexto ayuda más que intentar adivinar por la apariencia. ¿Realmente estabas esperando ese correo? ¿Existe una razón para que la institución te pida iniciar sesión justo ahora? Cuando hay duda, evita que el propio mensaje decida cómo vas a entrar. Abre una nueva pestaña y visita el sitio oficial mediante una dirección que ya conozcas.
Tres situaciones donde la apariencia puede engañar
Los mensajes actuales pueden tener buena redacción, logos correctos y formatos convincentes. Por eso resulta más útil observar la relación entre el mensaje y la acción solicitada que buscar únicamente errores visibles.
“Hay un problema con tu paquete”
Un SMS dice que una entrega no pudo completarse y que debes confirmar la dirección pagando una pequeña tarifa.
Estás esperando una compra, así que el mensaje parece posible. Antes de tocar el enlace, abre la aplicación o el sitio donde hiciste el pedido y busca el seguimiento desde allí. El objetivo no es demostrar que el SMS es falso; es comprobar la situación sin utilizar la ruta que el propio mensaje te proporcionó.
Los delincuentes aprovechan acontecimientos comunes porque no necesitan saber exactamente quién espera un paquete. Enviar muchos mensajes sobre entregas, pagos o bloqueos de cuenta aumenta la posibilidad de coincidir con algo real en la vida de alguna persona.
“Tu jefe necesita que revises este documento”
Llega un correo aparentemente enviado por alguien del trabajo. El mensaje pide abrir un archivo o entrar a una plataforma para revisar un documento.
Aquí el nombre conocido puede ser más persuasivo que un logotipo. Si la solicitud es inesperada, cambia de canal: llama, escribe un mensaje nuevo o utiliza un contacto que ya tengas guardado. Microsoft recomienda confirmar por otro medio cuando un mensaje sospechoso parece proceder de una persona conocida.
El phishing también explota relaciones pequeñas: un profesor, un compañero de clase, el área administrativa o alguien del equipo. Que reconozcas el nombre no vuelve segura la acción solicitada.
“Detectamos un inicio de sesión sospechoso”
Este ejemplo funciona porque parece diseñado para protegerte.
El correo afirma que alguien intentó entrar en tu cuenta y ofrece un botón para cambiar la contraseña. En lugar de usarlo, abre directamente la aplicación o el sitio oficial y revisa la actividad de seguridad. Google recomienda consultar la actividad reciente desde la propia cuenta cuando existe una duda sobre un aviso de seguridad.
Si el aviso era legítimo, podrás encontrar evidencia desde el servicio. Si era falso, acabas de evitar entregar tu contraseña a una página que imitaba la pantalla real.
Una página falsa puede ser convincente durante los primeros segundos
Supongamos que ya hiciste clic.
La página muestra el logotipo correcto, utiliza HTTPS y el formulario de acceso se parece mucho al original. Incluso puede incluir enlaces a políticas y ayuda.
La parte que merece más atención está arriba: la dirección.
Como vimos al revisar cómo saber si un sitio web es confiable antes de usarlo, una conexión cifrada no demuestra que el propietario del sitio sea legítimo. El dominio sigue siendo una de las pistas más importantes.
Una página puede copiar colores y logotipos con facilidad. Por eso los sitios falsos suelen recurrir a nombres parecidos, subdominios engañosos o direcciones largas que incluyen la marca en algún punto. Leer con calma cuenta-segura-ejemplo.com es distinto de verla rápidamente mientras buscas el botón de iniciar sesión.
Otra pista aparece cuando una página abierta desde un enlace inesperado vuelve a pedir credenciales aunque ya tenías una sesión activa. No es una prueba definitiva, porque las sesiones expiran, pero sí justifica revisar el dominio antes de escribir nada.
Los administradores de contraseñas pueden ayudar de manera indirecta. Una credencial guardada para un dominio concreto puede no autocompletarse en una imitación alojada en otro dominio. Esa ausencia tampoco prueba que haya phishing, pero es una buena razón para detenerse.
La autenticación en dos pasos añade otra barrera. Algunos ataques intentan robar también códigos temporales o conseguir que el usuario apruebe una solicitud, de modo que revisar dónde estás iniciando sesión sigue siendo importante.
Los errores de redacción ya no son un filtro suficiente
Durante mucho tiempo se enseñó a buscar faltas de ortografía, saludos genéricos y frases mal traducidas. Esas señales siguen apareciendo, pero un correo bien escrito también puede ser fraudulento.
CISA incluye la mala redacción entre los indicios posibles, pero señala que hoy es menos frecuente. Herramientas de traducción, plantillas y sistemas de generación de texto facilitan producir mensajes más pulidos. Además, existen ataques dirigidos que utilizan nombres, cargos y datos reales obtenidos de fuentes públicas.
Vale más observar coherencia que perfección gramatical.
Un mensaje puede estar impecablemente escrito y pedir una transferencia urgente mediante un procedimiento que tu empresa nunca usa. Puede mencionar correctamente tu banco, pero enviarte a un dominio diferente. Puede llamarte por tu nombre y aun así solicitar datos que esa organización normalmente no pide por correo.
La FTC y CISA también advierten sobre historias que recurren a urgencia, miedo, curiosidad o recompensas inesperadas. La emoción forma parte del mecanismo porque empuja a actuar antes de verificar.
Haber hecho clic no significa que todo esté perdido
A veces la sospecha llega tarde. Tocaste el enlace y la página se abrió; quizá escribiste tu correo o incluso una contraseña antes de notar algo extraño.
La respuesta depende de lo que ocurrió.
Si solo abriste una página y no entregaste información ni descargaste nada, ciérrala y evita seguir interactuando. Si escribiste una contraseña, cámbiala desde el sitio oficial cuanto antes. Cuando esa contraseña se reutiliza, las otras cuentas también necesitan atención. Nuestro artículo sobre contraseñas seguras y administradores de contraseñas explica por qué una clave única limita este tipo de daño.
Revisa sesiones abiertas, dispositivos asociados y actividad reciente. Si aprobaste una solicitud de autenticación que no reconocías, revisa de inmediato la seguridad de la cuenta. Si descargaste o ejecutaste un archivo inesperado, utiliza las herramientas de seguridad disponibles y busca ayuda técnica si aparecen comportamientos extraños.
También vale la pena reportar el mensaje. Gmail permite denunciar phishing desde el propio correo y Outlook ofrece una función equivalente. El reporte ayuda a los proveedores a identificar campañas y filtrar mensajes similares.
La mejor pausa ocurre antes del clic
El phishing se beneficia de una reacción rápida. Tú no necesitas responder con una investigación forense cada vez que llega un correo extraño.
A veces basta con cambiar el orden de las acciones. En lugar de tocar el botón del mensaje, abre el servicio por tu cuenta. En vez de llamar al número que aparece en el correo, busca el contacto oficial. Si una persona conocida envía algo inesperado, confirma por otro canal. Cuando un sitio pide una contraseña, mira la dirección antes de escribirla.
Google recomienda no introducir una contraseña después de seguir un enlace sospechoso y, ante dudas, acceder directamente al servicio. Microsoft aconseja algo parecido: abrir una nueva pestaña y usar el sitio o un contacto que ya sabes que es legítimo. CISA resume la respuesta en reconocer, reportar y eliminar.
Un mensaje puede decir que tienes diez minutos para salvar tu cuenta.
Tú puedes tardar treinta segundos en abrir una pestaña nueva.
Martin Rojas es especialista en tecnología y trabaja con herramientas digitales, computadoras, Internet y software desde hace muchos años. A lo largo de su trayectoria ha realizado cursos de actualización y desarrollado experiencia práctica con diferentes plataformas, sistemas y soluciones digitales. En Skydutz, transforma ese conocimiento técnico en explicaciones claras para estudiantes, profesionales y personas que quieren entender mejor la tecnología que utilizan todos los días.