Una contraseña deja de ser un secreto en el momento en que otra persona consigue copiarla. Puede ocurrir por una filtración de datos, una página falsa, un mensaje engañoso o simplemente porque la misma clave se utilizó en varios servicios y uno de ellos fue comprometido.
Desde el punto de vista de una cuenta protegida únicamente por contraseña, aparece un problema incómodo: si alguien escribe la combinación correcta, el sistema tiene pocas razones para saber que esa persona no eres tú.
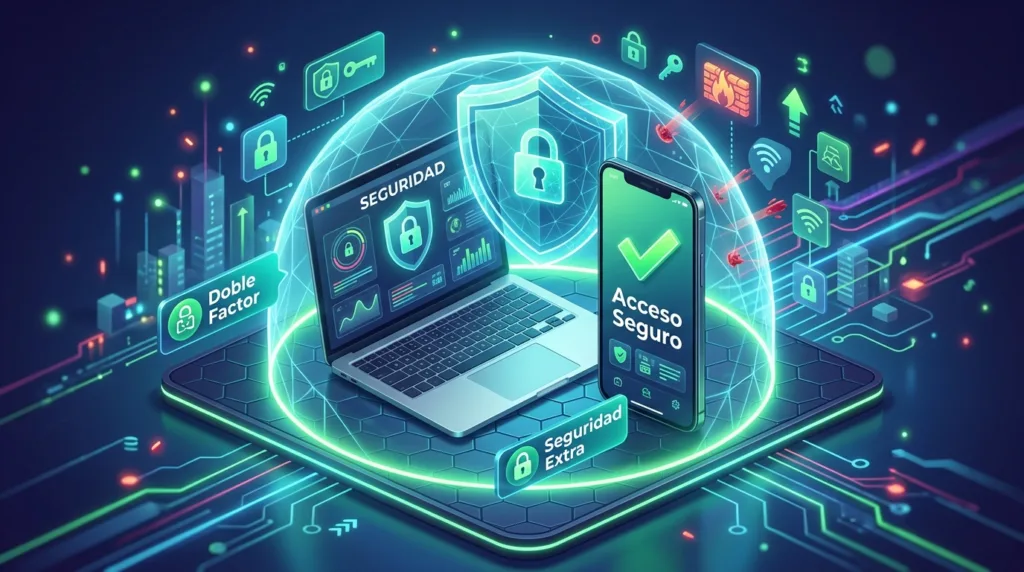
La autenticación en dos pasos añade otra comprobación. Después de aceptar la contraseña, la cuenta pide una evidencia adicional que normalmente está relacionada con algo que tienes —por ejemplo, tu teléfono o una llave de seguridad— o con una característica que puede verificarse mediante el dispositivo, como una huella digital.
Ese paso adicional parece pequeño cuando eres tú quien está entrando. Su verdadero valor se entiende mejor cuando quien conoce la contraseña es otra persona.
El segundo paso cambia lo que significa haber robado una contraseña
Pensemos en una cuenta de correo.
Alguien consigue tu contraseña y trata de iniciar sesión desde otra computadora. Sin protección adicional, una credencial correcta puede bastar para abrir la bandeja de entrada. A partir de ahí, esa persona quizá encuentre documentos, conversaciones y servicios asociados a tu dirección, además de utilizar el correo en procesos de recuperación de otras cuentas.
Con la verificación en dos pasos activada, la contraseña sigue siendo correcta, pero ya no completa el acceso por sí sola. El servicio puede pedir una aprobación desde tu teléfono, un código temporal, una llave física o algún otro método previamente registrado.
Google explica este funcionamiento en su guía sobre verificación en dos pasos: después de introducir una contraseña, el usuario puede tener que completar una segunda comprobación, y una persona que haya obtenido esa contraseña todavía tendría que superar esa barrera adicional.
La contraseña no se vuelve menos importante. Sigue siendo una parte de la protección de muchas cuentas. Lo que cambia es la consecuencia de perderla.
Esto conecta directamente con la estrategia que vimos en cómo crear y administrar contraseñas seguras. Utilizar claves únicas reduce el daño que puede causar una filtración en otro servicio; añadir un segundo factor protege otra etapa del inicio de sesión.
Microsoft denomina este enfoque autenticación multifactor cuando intervienen dos o más formas de demostrar identidad. Su explicación oficial sobre autenticación multifactor agrupa los factores habituales en tres familias: algo que sabes, algo que tienes y algo que eres.
Una contraseña pertenece al primer grupo. Un teléfono o una llave de seguridad pertenecen al segundo. La huella digital o el reconocimiento facial pueden participar en el tercero, dependiendo de cómo esté diseñado el sistema.
La diferencia entre dos factores y dos datos del mismo tipo resulta importante. Pedirte una contraseña y después otra contraseña no aporta la misma separación que combinar una clave con un dispositivo que está físicamente contigo.
En la práctica, muchas plataformas utilizan expresiones como verificación en dos pasos, autenticación de dos factores, 2FA o autenticación multifactor. Los nombres y los detalles técnicos varían, pero para un usuario la idea central es reconocible: una sola credencial ya no basta para completar determinado acceso.
La CISA recomienda activar la autenticación multifactor en las cuentas y aplicaciones que la ofrecen porque, incluso cuando una contraseña es robada, el atacante todavía puede quedar detenido por la comprobación adicional.
Eso tampoco convierte una cuenta en invulnerable. Existen ataques capaces de engañar a usuarios para que entreguen códigos temporales o aprueben accesos que ellos no iniciaron. La segunda capa reduce riesgos importantes; no elimina la necesidad de mirar con atención dónde estás iniciando sesión.
Elegir el segundo paso también implica pensar en el día en que algo salga mal
Activar esta protección suele llevar pocos minutos. La parte que merece algo más de atención viene después: qué método utilizarás normalmente y cómo recuperarás la cuenta si pierdes acceso a ese método.
Un código por SMS, una aplicación y una llave no ofrecen exactamente la misma experiencia
Una de las formas más conocidas consiste en recibir un código mediante mensaje de texto. Es sencilla de entender porque no requiere aprender una aplicación nueva: introduces la contraseña, llega un mensaje al teléfono y escribes el código.
También existen aplicaciones de autenticación que generan códigos temporales incluso cuando el teléfono no puede recibir SMS. Otras plataformas envían una notificación a una aplicación y te permiten aprobar el acceso desde allí.
Las llaves de seguridad físicas y las llaves de acceso incorporan mecanismos diferentes. En determinados servicios pueden ofrecer una protección más resistente frente a páginas falsas, ya que el método está vinculado de manera más estrecha al sitio o dispositivo correcto.
Google señala que las llaves de seguridad pueden utilizarse con la verificación en dos pasos y las describe como uno de los métodos más seguros disponibles para proteger una cuenta de Google.
Para la mayoría de las personas, la decisión práctica comienza por revisar qué opciones ofrece la cuenta. Una universidad puede imponer un método concreto. Un servicio de trabajo puede utilizar una aplicación de autenticación administrada por la empresa. Una cuenta personal quizá permita elegir entre varias alternativas.
Conviene evitar una falsa sensación de equivalencia. Todos añaden una barrera adicional, pero algunos métodos soportan mejor ciertos ataques que otros. CISA advierte en su orientación sobre autenticación multifactor que existen opciones más resistentes al phishing que los códigos que una persona puede copiar manualmente en una página.
Eso no convierte un método sencillo en inútil. Una segunda comprobación disponible y correctamente configurada ya puede impedir accesos que una contraseña sola permitiría. Cuando el servicio ofrece alternativas más fuertes y resultan prácticas para ti, vale la pena conocerlas.
La recuperación merece configurarse antes de perder el teléfono
Hay una pregunta que suele aparecer únicamente después de activar la protección: ¿qué sucede si pierdo el dispositivo que utilizo para entrar?
La respuesta depende del servicio y de la configuración que hayas preparado.
Google, por ejemplo, permite utilizar métodos alternativos y recomienda mantener actualizada la información de recuperación. También ofrece códigos de respaldo que pueden guardarse en un lugar seguro para situaciones en las que el método habitual no está disponible.
La peor ocasión para descubrir cómo funciona la recuperación es cuando ya perdiste el teléfono durante un viaje y necesitas entrar urgentemente al correo.
Después de activar la verificación, dedica unos minutos a revisar las alternativas disponibles. No guardes el único método de respaldo exclusivamente dentro del dispositivo cuya pérdida estás intentando cubrir. Si existen códigos de recuperación, deben conservarse de manera que sigan accesibles cuando el teléfono principal no lo esté.
En cuentas de trabajo o estudio, el procedimiento puede depender del administrador de la organización. Ahí conviene saber de antemano a quién acudir para restablecer un método perdido o reemplazar un dispositivo.
Una notificación que no esperabas también contiene información
Supongamos que estás cenando y el teléfono muestra una petición para aprobar un inicio de sesión. Tú no estabas intentando entrar en esa cuenta.
No la apruebes por reflejo.
Es posible que otra persona haya escrito tu contraseña correctamente y esté esperando que completes el paso que le falta. También podría tratarse de una sesión propia iniciada en otro dispositivo y olvidada, pero el punto de partida debería ser comprobar qué está ocurriendo.
Las solicitudes repetidas pueden aprovechar precisamente el cansancio. Una persona recibe tantas notificaciones que termina aceptando una simplemente para que desaparezcan.
Cuando aparezca una petición inesperada, revisa la actividad de la cuenta desde la aplicación o el sitio oficial. Evita entrar mediante enlaces enviados en mensajes que llegaron al mismo tiempo. Los criterios que vimos para evaluar si un sitio web es confiable también son útiles aquí: comprueba la dirección y entra desde un acceso que reconozcas.
Si sospechas que la contraseña fue descubierta, cámbiala desde el servicio legítimo y revisa las sesiones abiertas, dispositivos asociados y datos de recuperación. Una contraseña nueva y única evita que la credencial conocida siga funcionando.
La autenticación en dos pasos cobra sentido en ese momento.
Tal vez alguien ya conozca una de tus claves. Tal vez incluso la haya escrito correctamente.
Aun así, tu teléfono muestra una pregunta que la contraseña no podía responder: ¿realmente eres tú quien está intentando entrar?
Cuando la respuesta sea no, el botón correcto también debería serlo.
Martin Rojas es especialista en tecnología y trabaja con herramientas digitales, computadoras, Internet y software desde hace muchos años. A lo largo de su trayectoria ha realizado cursos de actualización y desarrollado experiencia práctica con diferentes plataformas, sistemas y soluciones digitales. En Skydutz, transforma ese conocimiento técnico en explicaciones claras para estudiantes, profesionales y personas que quieren entender mejor la tecnología que utilizan todos los días.